RatHat: нов зловреден софтуер за Android използва AI, за да краде пароли и банкови данни
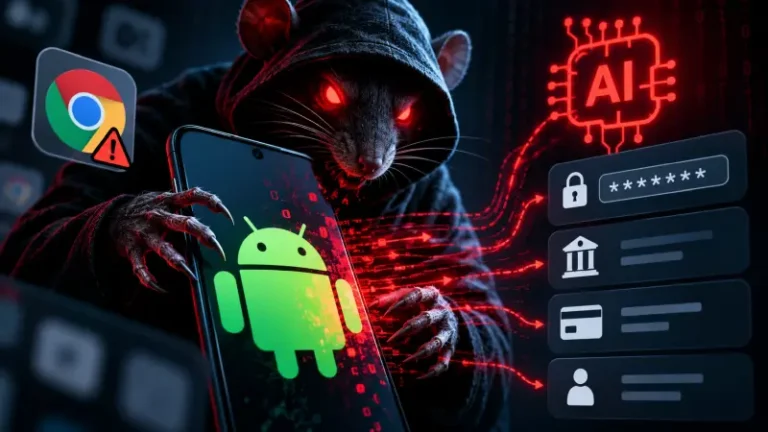
Нов опасен зловреден софтуер за Android, наречен RatHat, се разпространява чрез неофициални източници и се представя за легитимни приложения като Google Chrome. След инсталиране той използва предоставени от потребителя разрешения, за да получи практически пълен контрол над устройството.
RatHat е открит от компанията за мобилна сигурност Zimperium, която предупреждава, че зловредният софтуер използва сложна инфекционна верига, включваща и AI компонент.
Съдържание
RatHat се представя за познато приложение
Атаката започва с фалшива страница, която имитира Google Play Store. Потребителят може да бъде подведен да изтегли приложение, което изглежда като Google Chrome или друга позната програма. След стартирането си приложението иска достъп до Accessibility (Улеснен достъп). Именно това разрешение се оказва ключово за по-нататъшната атака.
След като получи достъп, RatHat може да управлява интерфейса на телефона и да извършва действия, които обикновено изискват намесата на потребителя. Зловредният софтуер използва тези възможности, за да активира Wireless Debugging – легитимен инструмент на Android, предназначен основно за разработчици. След това RatHat си осигурява ADB Shell права, с което получава значително по-широк контрол над устройството.
AI помага на RatHat да краде информация
След придобиването на необходимите права RatHat инсталира допълнителен AI-базиран агент, който може да изпълнява системни команди. Зловредният софтуер използва и прокси компонент, чрез който откраднатата информация се предава към сървърите на нападателите.
Според изследователите RatHat може да наблюдава съдържанието, показвано на екрана, и да извлича:
- Потребителски имена и пароли;
- Банкови данни;
- PIN кодове;
- Кодове за двуфакторна автентикация;
- SMS съобщения;
- Модели за отключване;
- информация, въведена чрез сензорния екран.
Особено опасна е възможността му да записва докосванията върху дисплея. По този начин нападателите могат да възстановят PIN кодове или графични пароли за отключване.
Основна цел са финансови приложения
Според Zimperium атаките могат да бъдат свързани с извършители от Китай, като първоначално основният фокус е върху приложения като WeChat Pay и Alipay. Това обаче не означава, че потребителите на други финансови приложения са защитени. Според Malwarebytes RatHat може да бъде използван и срещу други банкови и финансови приложения. Изследователите вече са открили 162 заразени приложения, които комуникират с около дузина сървъри, контролирани от нападателите.
RatHat е особено опасен, защото остава незабележим
За разлика от ransomware атаките, при които потребителят веднага вижда, че нещо не е наред, RatHat се опитва да остане незабелязан. Зловредният софтуер може да работи във фонов режим, докато събира информация от устройството.
Това позволява на нападателите да получат достъп до чувствителни данни, без потребителят задължително да забележи необичайно поведение.
Как да разберете дали телефонът Ви е заразен?
Добрата новина е, че Google Play Protect вече разпознава RatHat. Google потвърждава, че функцията е активирана по подразбиране на Android устройствата с Google Play Services и че в Google Play няма приложения, съдържащи този зловреден софтуер.
Това означава, че рискът е значително по-нисък, ако инсталирате приложения единствено от официалния Google Play Store. При съмнение можете да използвате и надеждно антивирусно приложение за Android, което да извърши проверка на устройството.
Премахването на RatHat може да изисква фабрично нулиране
Една от най-сериозните характеристики на RatHat е, че обикновеното деинсталиране на заразеното приложение може да не е достатъчно. Зловредният софтуер може да остави допълнителни файлове и компоненти в устройството, които да запазят неговия достъп и дори да позволят повторно инсталиране на приложението.
Според изследователите в такъв случай най-надеждният начин за пълно премахване на вируса е фабрично нулиране на телефона. Преди това обаче е важно да се направи резервно копие на необходимите лични данни, като внимателно се избягва възстановяването на потенциално заразени приложения.
Как да се предпазите от RatHat?
Най-важното е да не инсталирате приложения от случайни сайтове и линкове, получени чрез SMS, имейл или социални мрежи. Особено внимание трябва да се обръща на страници, които имитират Google Play Store. Ако вместо истинско приложение виждате уеб страница с адресна лента, това е сигнал за опасност.
Не трябва да се поддавате и на съобщения, които ви подканват да преинсталирате вече инсталирано приложение като Chrome. Ако дадено приложение вече е налично на телефона, подобна инструкция трябва да бъде повод за допълнителна проверка. Най-важната защита обаче е да не предоставяте Accessibility разрешения на приложения, на които нямате пълно доверие.
Самото изтегляне на зловредното приложение не е достатъчно за RatHat да получи пълния си потенциал. Предоставянето на допълнителни системни права е ключов етап от атаката.
Какво трябва да запомнят потребителите?
Инсталирайте приложения от Google Play, не предоставяйте Accessibility достъп на съмнителни приложения и не следвайте линкове, които Ви подканват да инсталирате или преинсталирате познати приложения.
RatHat показва колко сериозни могат да бъдат последствията от предоставянето на прекалено много разрешения на приложение, което изглежда напълно легитимно.